
Revisión editorial: 2 de agosto de 2026. Esta guía explica una arquitectura prudente para integrar la API de OpenAI con un ERP. chatgpt-gratis.chat es un sitio independiente; no pertenece a OpenAI, SAP, Oracle ni Microsoft.
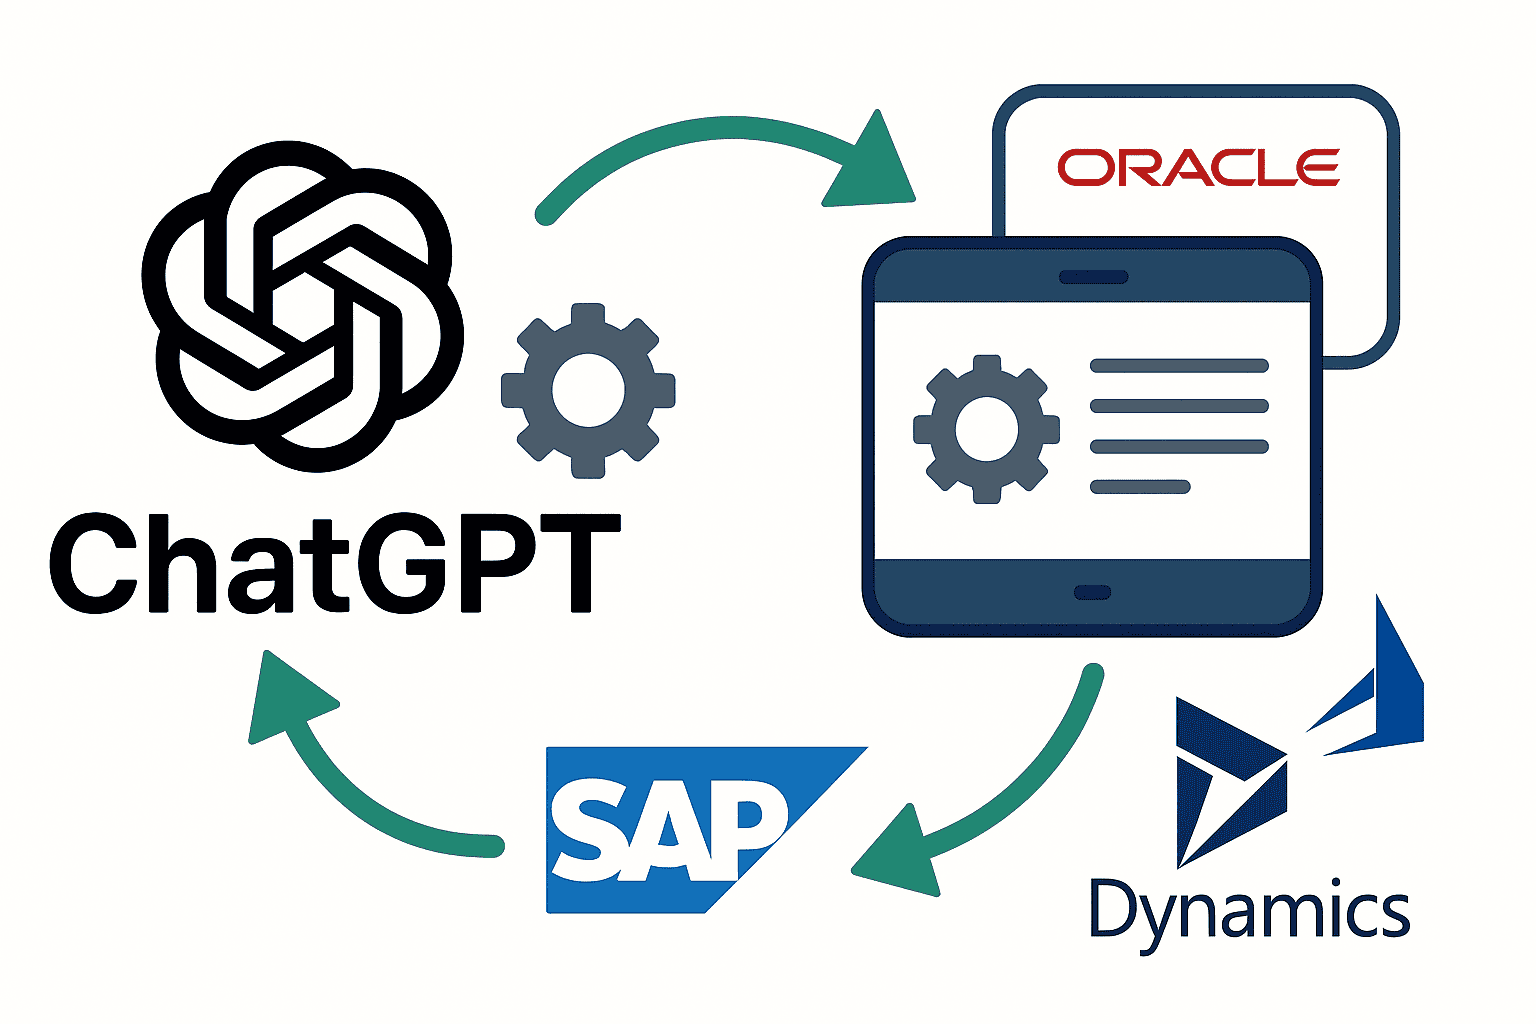
Un sistema ERP contiene datos financieros, comerciales, laborales y operativos que no deberían entregarse sin control a ningún modelo. La integración adecuada no conecta un chat directamente con la base de datos ni permite que una respuesta genere asientos, pagos o cambios de inventario por sí sola. Coloca un backend controlado entre el ERP y OpenAI, limita los campos enviados, valida una salida estructurada y exige aprobación humana para las operaciones con impacto.
ChatGPT, la API y el ERP cumplen funciones distintas
ChatGPT es un producto de uso directo con sus propios planes y controles. La plataforma API de OpenAI es un servicio para desarrollar aplicaciones y se administra y factura por separado. En una integración ERP, el componente técnico es normalmente la API: tu aplicación decide qué información se envía, qué modelo se utiliza y qué hacer con el resultado. No conviene presentar esa solución como una función oficial de ChatGPT ni asumir que una suscripción de ChatGPT cubre el consumo de API.
El ERP sigue siendo el sistema de registro. El modelo puede clasificar texto, preparar un resumen, proponer una explicación o extraer campos, pero no sustituye las reglas contables, fiscales, de inventario o autorización. Los saldos, impuestos, límites y permisos se calculan con código determinista y datos vigentes del ERP.
Empieza por casos acotados y reversibles
- Lectura y resumen: explicar en lenguaje claro una orden, una incidencia de abastecimiento o una variación ya calculada.
- Clasificación: sugerir categoría, prioridad o centro de coste para que una persona lo confirme.
- Extracción: convertir un correo o documento permitido en campos que después se validan contra catálogos del ERP.
- Asistencia al soporte: redactar una respuesta basada en políticas recuperadas desde una fuente autorizada.
- Detección para revisión: señalar registros que merecen inspección sin afirmar que existe fraude o un error contable.
No empieces con pagos, altas de proveedores, asientos definitivos, cambios de nómina, decisiones laborales o liberación de pedidos. Si más adelante automatizas una escritura de bajo riesgo, debe existir una lista explícita de acciones permitidas, límites de importe o alcance, validación independiente, registro auditable y una forma inmediata de detener el flujo.
Arquitectura de referencia
- Un evento, formulario o usuario autenticado inicia el caso.
- El backend verifica identidad, rol, finalidad y permiso para leer los registros concretos.
- Un adaptador consulta la API oficial del ERP con una identidad de servicio de privilegio mínimo.
- Una capa de preparación selecciona solo los campos necesarios, elimina secretos y seudonimiza identificadores cuando sea posible.
- El backend llama a la Responses API de OpenAI con instrucciones fijas, contexto permitido y un esquema de salida.
- El resultado se valida contra tipos, rangos, catálogos y reglas de negocio fuera del modelo.
- Una persona aprueba la propuesta o una regla determinista autoriza exclusivamente una operación previamente definida como de bajo riesgo.
- El adaptador escribe en el ERP con una clave de idempotencia y conserva un registro suficiente para auditoría.
El modelo nunca necesita la contraseña del ERP. Si se usan llamadas a herramientas, OpenAI devuelve una propuesta de función y argumentos; el backend comprueba que esa herramienta está permitida, valida cada argumento y decide si la ejecuta. La guía oficial de function calling describe este intercambio, pero la autorización sigue siendo responsabilidad de tu aplicación.
Usa las interfaces oficiales de cada ERP
| Plataforma | Punto de partida | Control mínimo recomendado |
|---|---|---|
| SAP | APIs publicadas en SAP Business Accelerator Hub y la documentación de la edición instalada | Destino o credencial separada por entorno, permisos por servicio y lista de objetos autorizados |
| Oracle Fusion Cloud | REST API for Oracle Fusion Cloud Applications | Usuario o aplicación de integración con roles mínimos; no reutilizar una cuenta administrativa |
| Dynamics 365 / Dataverse | Dataverse Web API y autenticación OAuth | Aplicación registrada, secretos o certificados en almacén seguro y privilegios limitados a tablas y operaciones |
Comprueba siempre la versión y edición de tu ERP antes de implementar. Los nombres de recursos, límites, mecanismos de eventos y permisos cambian entre productos y versiones. Un conector de terceros puede ahorrar trabajo, pero no elimina la necesidad de revisar su tratamiento de datos, sus registros, la región de procesamiento, la rotación de credenciales y la capacidad de revocar acceso.
Elegir un modelo GPT‑5.6 por tarea
No selecciones un modelo únicamente porque sea el más potente. Crea un conjunto de evaluaciones representativo y compara calidad, latencia y coste para cada flujo. Como punto de partida, GPT‑5.6 Luna puede servir para clasificación o extracción sencillas y de gran volumen; GPT‑5.6 Terra para redacción y análisis operativo equilibrado; y GPT‑5.6 Sol para casos complejos que hayan demostrado una mejora medible en las evaluaciones. Confirma disponibilidad, identificadores y precios en la documentación vigente de modelos antes de desplegar.
Ejemplo: preparar una revisión, no registrar una decisión
Este ejemplo recibe un registro ya minimizado y produce una propuesta tipada. El SDK oficial lee OPENAI_API_KEY desde el entorno; la clave debe existir solo en el servidor o gestor de secretos. El resultado aún debe contrastarse con el ERP y aprobarse antes de cualquier escritura.
from typing import Literal
from openai import OpenAI
from pydantic import BaseModel, Field

class RevisionFactura(BaseModel):
    resumen: str = Field(max_length=500)
    categoria_sugerida: Literal["precio", "cantidad", "impuesto", "otro"]
    requiere_revision_humana: bool
    datos_faltantes: list[str]

client = OpenAI()  # OPENAI_API_KEY solo en el entorno del servidor

registro_minimo = {
    "factura_ref": "FAC-ANON-1842",
    "moneda": "EUR",
    "diferencia_calculada_por_erp": "12.40",
    "mensaje_proveedor": "La cantidad entregada fue corregida"
}

respuesta = client.responses.parse(
    model="gpt-5.6-terra",
    store=False,
    input=[
        {
            "role": "system",
            "content": (
                "Clasifica la incidencia usando solo los datos dados. "
                "No calcules impuestos, no autorices pagos y marca para revisión "
                "cualquier ambigüedad."
            ),
        },
        {"role": "user", "content": str(registro_minimo)},
    ],
    text_format=RevisionFactura,
)

propuesta = respuesta.output_parsed
if not propuesta.requiere_revision_humana:
    # Aun aquí se validan catálogo, versión del registro y permisos.
    enviar_a_bandeja_de_aprobacion(propuesta)
Las salidas estructuradas ayudan a obtener una forma predecible, pero no garantizan que el contenido sea correcto. Verifica que la categoría exista, que la factura no haya cambiado desde la lectura, que el usuario pueda actuar sobre esa sociedad y que los valores cuantitativos provengan de cálculos del ERP, no del texto generado.
Identidad, secretos y separación de funciones
- Guarda claves de OpenAI, certificados y tokens OAuth en un gestor de secretos; no en JavaScript del navegador, prompts, repositorios ni archivos compartidos.
- Separa desarrollo, pruebas y producción, con proyectos, claves, cuotas y cuentas de servicio distintas.
- Otorga lectura solo sobre las entidades necesarias. La identidad que lee datos para resumir no debería poder aprobar pagos o modificar proveedores.
- Rota credenciales, revoca las no usadas y registra cambios de permisos.
- Restringe herramientas y destinos de red. Una URL, consulta o nombre de función producido por el modelo no debe ejecutarse sin una lista permitida.
- Aplica segregación de funciones: quien configura el flujo no debe aprobar en solitario sus operaciones sensibles.
Trata descripciones, correos y documentos del ERP como contenido no confiable. Pueden contener instrucciones destinadas a desviar al modelo. Delimita los datos, deja claro que no son instrucciones, no permitas que el texto elija herramientas arbitrarias y aplica autorización después de la respuesta. La protección contra inyección de prompt es una combinación de diseño, permisos y validación; no una frase mágica dentro del prompt.
Datos, privacidad y store:false
Antes de enviar datos personales o confidenciales, confirma la base jurídica, los acuerdos aplicables, las regiones admitidas y las obligaciones sectoriales con tus equipos jurídico y de seguridad. Minimiza el contenido: sustituye nombres por referencias, evita adjuntos completos cuando bastan campos concretos y no envíes contraseñas, tokens, datos de tarjetas ni secretos empresariales ajenos al propósito.
En la Responses API, store:false evita almacenar la respuesta como estado de aplicación para recuperarla después, pero no significa por sí solo retención cero. La documentación oficial de controles de datos indica que los registros de supervisión de abuso pueden conservar contenido hasta 30 días por defecto, salvo controles y condiciones aplicables como Zero Data Retention o Modified Abuse Monitoring. Revisa la elegibilidad contractual y la configuración real de tu organización; no prometas “los datos nunca se guardan” solo por activar ese parámetro.
Reintentos, idempotencia y consistencia
Las APIs pueden devolver límites de velocidad, errores transitorios o respuestas tardías. Procesa eventos mediante una cola, aplica reintentos con espera exponencial y variación aleatoria, establece un máximo y envía fallos persistentes a una bandeja de revisión. No reintentes indiscriminadamente errores de validación o autorización.
Asigna a cada operación una clave estable, por ejemplo sistema + entidad + versión + acción. Antes de escribir, comprueba si ya fue procesada y vuelve a leer la versión del registro. Esta idempotencia evita duplicar comentarios, solicitudes o asientos cuando el ERP, la cola o el cliente reenvían el evento. Para una operación irreversible, usa además las capacidades transaccionales y de aprobación nativas del ERP.
Evaluaciones y despliegue gradual
- Construye un conjunto de casos reales desidentificados, incluidos datos incompletos, idiomas, formatos extraños e intentos de inyección.
- Define criterios verificables: esquema válido, categoría correcta, citas al registro, decisión de escalar y ausencia de campos prohibidos.
- Compara modelos y versiones sin cambiar a la vez el prompt, el modelo y las reglas.
- Empieza en modo sombra: genera propuestas sin escribir en el ERP y compara con decisiones humanas.
- Habilita primero lectura y borradores; después, si las pruebas lo justifican, operaciones reversibles con límites y aprobación.
- Supervisa cambios de distribución, errores por entidad, rechazos humanos, consumo, latencia y fallos de validación.
No publiques una cifra universal de precisión o ahorro. El resultado depende de los datos, el proceso, el idioma, el modelo y el criterio de evaluación. Conserva la versión de prompt, esquema, modelo y reglas asociada a cada ejecución para poder investigar un incidente y repetir una prueba.
Lista de verificación antes de producción
- El caso de uso, propietario, base jurídica y nivel de riesgo están documentados.
- Los campos permitidos y prohibidos están definidos y se minimizan antes de la llamada.
- Las claves permanecen en servidor y las cuentas ERP tienen permisos mínimos.
- La salida usa un esquema y se valida con reglas independientes.
- Las acciones sensibles requieren aprobación humana y segregación de funciones.
- Hay idempotencia, límites, reintentos controlados, cola de errores y mecanismo de parada.
- Las evaluaciones cubren errores, abuso e inyección, no solo ejemplos ideales.
- La política de retención, los registros y el acceso a auditoría se han revisado.
- Existe un procedimiento para cambiar de modelo, revertir una versión y responder a incidentes.
Fuentes oficiales
- OpenAI: migración a Responses API
- OpenAI: Structured Outputs
- OpenAI: function calling
- OpenAI: controles y retención de datos
- OpenAI: prácticas para producción
- SAP Business Accelerator Hub
- Oracle Fusion Cloud Applications REST API
- Microsoft: Dataverse Web API
Este contenido se preparó con asistencia de inteligencia artificial y fue revisado editorialmente frente a las fuentes citadas. Adapta los controles a tu edición del ERP, tus contratos y la normativa aplicable; esta guía no sustituye una evaluación jurídica, contable o de seguridad.